Kelompok peretas ShinyHunters mengklaim berhasil menembus sistem yang berkaitan dengan Federal Bureau of Investigation (FBI) dan memperoleh data sensitif milik agen, mantan pegawai, hingga pelamar kerja. FBI membenarkan adanya penyelidikan terhadap dugaan aktivitas tidak sah yang berdampak pada FBIjobs.gov.
Kelompok peretas ShinyHunters kembali menjadi sorotan setelah mengklaim berhasil membobol sistem yang berkaitan dengan Federal Bureau of Investigation (FBI) Amerika Serikat dan mencuri data pribadi dalam jumlah besar.
Klaim tersebut disampaikan ShinyHunters melalui situs mereka di dark web dan dalam komunikasi dengan sejumlah media pada Selasa, 22 September 2026.
Kelompok itu mengaku mendapatkan data mengenai hampir seluruh agen FBI, termasuk sejumlah mantan pegawai dan orang-orang yang pernah mengajukan lamaran pekerjaan ke lembaga penegak hukum federal tersebut.
Namun, hingga kini belum ada konfirmasi independen bahwa seluruh data yang diklaim dicuri benar-benar berasal dari sistem internal FBI.
FBI sendiri telah mengakui sedang melakukan penyelidikan.
Dalam pernyataan kepada Reuters, FBI mengatakan lembaga tersebut mengetahui adanya klaim mengenai aktivitas tidak sah yang berdampak pada situs FBIjobs.gov dan saat ini sedang menyelidiki insiden tersebut.
ShinyHunters Bagikan Sampel Data Sekitar 5.000 Agen
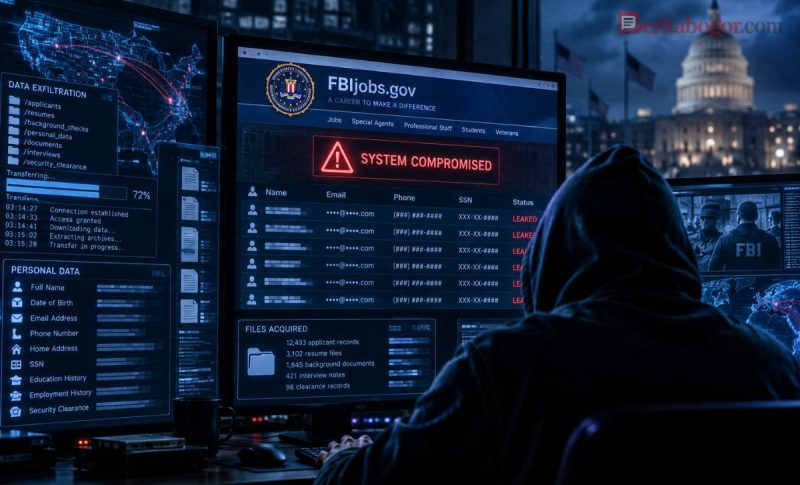
Sebagai bukti atas klaimnya, ShinyHunters membagikan tangkapan layar yang disebut memperlihatkan situs rekrutmen FBI setelah diretas.
Kelompok tersebut juga memberikan sampel data yang diklaim berkaitan dengan sekitar 5.000 agen FBI.
404 Media, yang turut memperoleh sampel tersebut, melaporkan data itu berisi nama, alamat, nomor telepon, dan sejumlah informasi mengenai pasangan pegawai FBI.
Reuters melaporkan sampel data yang diperiksa tampaknya mencakup nama agen FBI, alamat rumah, Nomor Jaminan Sosial atau Social Security Number, lokasi maupun jenis penugasan, serta dalam beberapa kasus nama anggota keluarga.
Keberadaan data dengan tingkat sensitivitas seperti itu meningkatkan kekhawatiran karena informasi dapat disalahgunakan untuk pencurian identitas, pemerasan, doxing, hingga upaya menekan aparat penegak hukum.
Reuters melakukan verifikasi terbatas terhadap sebagian informasi dengan membandingkan data dalam sampel dengan catatan biro kredit dan data kebocoran sebelumnya yang disimpan perusahaan intelijen dark web District 4 Labs.
Dalam sedikitnya 10 kasus, Reuters menemukan sejumlah detail yang tampak sesuai, termasuk data yang dikaitkan dengan Direktur FBI Kash Patel.
Seorang sumber yang mengetahui persoalan tersebut juga mengatakan kepada Reuters bahwa deskripsi pekerjaan dalam sampel data cocok dalam setidaknya beberapa kasus.
Temuan tersebut belum membuktikan bahwa ShinyHunters benar-benar mengambil informasi itu langsung dari jaringan internal FBI.
Reuters menegaskan belum dapat menentukan sumber asli data tersebut maupun memastikan metode yang digunakan kelompok peretas untuk mendapatkannya.
Situs Lowongan FBI Sempat Tidak Dapat Diakses
Klaim ShinyHunters muncul bersamaan dengan gangguan pada layanan rekrutmen daring milik FBI.
Reuters tidak dapat memastikan keaslian tangkapan layar yang diberikan kelompok peretas. Namun, FBIjobs.gov memang mengalami gangguan.
Pesan yang muncul di layanan tersebut pada Selasa menyatakan situs FBIjobs.gov dan Special Agent Applicant Portal sedang tidak tersedia.
Fakta tersebut menjadi salah satu bagian yang kini diperiksa dalam penyelidikan FBI.
Meski demikian, gangguan pada situs tidak serta-merta membuktikan bahwa penyerang berhasil memperoleh seluruh basis data pegawai atau agen.
Penyelidikan digital dibutuhkan untuk mengetahui titik awal serangan, sistem yang terdampak, akun yang mungkin diambil alih, dan apakah data benar-benar diekstraksi dari jaringan FBI.
Peretas Klaim Mengambil Data dalam Jumlah Sangat Besar
Laporan TechCrunch menyebut ShinyHunters mengaku telah mengambil data dalam jumlah terabyte dari sistem yang mereka klaim berhasil ditembus.
Kelompok tersebut belum mengungkap secara jelas apa yang akan dilakukan terhadap seluruh informasi itu apabila tuntutan mereka kepada FBI tidak dipenuhi.
Klaim mengenai skala pencurian data masih perlu diperlakukan secara hati-hati.
Dalam insiden keamanan siber, kelompok peretas terkadang mengumumkan jumlah data atau tingkat akses yang sangat besar sebelum klaim tersebut dapat diverifikasi secara independen.
Karena itu, sampai investigasi teknis selesai, belum dapat dipastikan seberapa luas akses yang benar-benar diperoleh ShinyHunters.
Bagaimana ShinyHunters Diduga Membobol Sistem?
Sejumlah laporan menyebut kemungkinan serangan berkaitan dengan teknologi Oracle PeopleSoft.
PeopleSoft banyak digunakan organisasi besar untuk pengelolaan sumber daya manusia dan data pegawai.
Pada Juni 2026, Oracle telah memperingatkan pelanggan mengenai kerentanan keamanan kritis pada PeopleSoft yang menurut perusahaan keamanan Google Mandiant telah digunakan ShinyHunters untuk menyerang lebih dari 100 organisasi.
Kerentanan tersebut saat itu dapat dieksploitasi melalui internet tanpa memerlukan autentikasi pengguna.
Meski ada riwayat tersebut, belum ada konfirmasi resmi bahwa celah yang sama menjadi penyebab insiden yang kini diselidiki FBI.
Karena penyelidikan masih berlangsung, hubungan antara infrastruktur PeopleSoft, layanan penyimpanan cloud, dan data yang diperlihatkan ShinyHunters belum dapat dipastikan secara independen.
Kebocoran Data Agen FBI Dinilai Berisiko Tinggi
Apabila data yang diperlihatkan kelompok peretas terbukti autentik dan berasal dari sistem FBI, insiden tersebut berpotensi menimbulkan risiko serius bagi keamanan personel.
Mantan pejabat FBI Cynthia Kaiser mengatakan informasi pribadi agen dapat digunakan pelaku kejahatan untuk mengidentifikasi dan menekan orang-orang yang sedang menyelidiki mereka.
Kaiser, yang kini menjabat sebagai wakil presiden senior perusahaan keamanan siber Halcyon, mengatakan dampak kebocoran data dapat berlangsung sangat lama.
Ia mencontohkan data yang bocor sejak 2016 masih digunakan dalam sejumlah kasus untuk mengintimidasi agen FBI.
“Begitu informasi itu dicuri, data tersebut dapat digunakan selamanya,” kata Kaiser sebagaimana dilaporkan Reuters.
Risiko tidak hanya muncul terhadap agen.
Apabila alamat rumah, nomor telepon, informasi pasangan atau anggota keluarga ikut tersebar, orang-orang terdekat mereka juga dapat menjadi sasaran penipuan, social engineering, ancaman, maupun pemerasan.
TechCrunch menilai pencurian informasi personel FBI dalam skala besar juga dapat menimbulkan risiko kontraintelijen apabila data digunakan untuk mencari agen yang rentan terhadap tekanan atau pemerasan.
Siapa Kelompok Hacker ShinyHunters?
ShinyHunters merupakan nama yang telah lama dikenal dalam berbagai kasus pencurian data besar.
Kelompok ini dikenal tidak hanya karena aktivitas peretasannya, tetapi juga karena kerap mempublikasikan keberhasilan mereka dan berkomunikasi langsung dengan media.
Reuters mencatat ShinyHunters dikaitkan dengan sejumlah insiden besar, termasuk dugaan pencurian jutaan catatan bisnis dari pengembang gim Rockstar Games serta serangan terhadap platform pendidikan Canvas yang menyebabkan gangguan di berbagai sekolah Amerika Serikat.
Dalam kasus Canvas, TechCrunch sebelumnya melaporkan ShinyHunters mencuri data puluhan juta siswa dan staf dari sistem yang terkait dengan perusahaan teknologi pendidikan Instructure.
Serangan tersebut kemudian berkembang menjadi gangguan pada halaman login yang digunakan sejumlah sekolah ketika periode ujian berlangsung.
Reuters juga melaporkan perusahaan kecerdasan buatan Anthropic sebelumnya mendeteksi aktivitas peretas yang disebut memiliki hubungan dengan ShinyHunters dan mencoba memanfaatkan perangkat AI perusahaan tersebut.
ShinyHunters Sebut Serangan sebagai Balasan kepada FBI
Berbeda dari sejumlah operasi pemerasan siber yang berorientasi pada pembayaran, ShinyHunters menyatakan serangan terhadap FBI kali ini bukan semata-mata bermotif finansial.
Kelompok tersebut mengklaim tindakan mereka merupakan balasan terhadap laporan FBI pada Mei 2026.
Dalam laporan itu, FBI membahas metode operasi ShinyHunters sekaligus menyarankan organisasi yang menjadi korban agar tidak membayar uang tebusan.
ShinyHunters menuntut FBI menarik laporan tersebut karena mereka menganggap sebagian isinya tidak akurat.
Belum diketahui apakah kelompok tersebut akan mempublikasikan data tambahan apabila tuntutan mereka tidak dipenuhi.
ShinyHunters Juga Terlibat Konflik dengan Kelompok Hacker cl0p
Insiden yang melibatkan FBI terjadi ketika ShinyHunters juga tengah terlibat perseteruan terbuka dengan kelompok kejahatan siber lain, cl0p.
Pada Minggu sebelum munculnya klaim serangan terhadap FBI, ShinyHunters mengatakan kepada Reuters bahwa mereka memulai konflik dengan cl0p.
Perseteruan terbuka antara dua kelompok kejahatan siber besar dinilai tidak biasa karena sebagian besar operasi semacam ini biasanya berlangsung tanpa konfrontasi publik.
Reuters sebelumnya melaporkan konflik tersebut berkaitan dengan perselisihan mengenai eksploitasi kerentanan keamanan yang kemudian berkembang menjadi aksi saling ancam dan pengambilalihan infrastruktur digital.
FBI Masih Melakukan Penyelidikan
Hingga Rabu, 23 September 2026, hal yang telah dikonfirmasi secara resmi adalah FBI sedang menyelidiki dugaan aktivitas tidak sah yang berdampak pada FBIjobs.gov.
Sebagian informasi dalam sampel yang diberikan ShinyHunters memang berhasil dicocokkan Reuters dengan sumber data lain.
Namun, belum ada bukti publik yang dapat memastikan bahwa keseluruhan data berasal langsung dari jaringan internal FBI atau bahwa ShinyHunters benar-benar memperoleh data hampir seluruh agen sebagaimana mereka klaim.
Kesimpulan mengenai skala insiden, sistem yang berhasil ditembus, jumlah individu terdampak, dan bagaimana penyerang mendapat akses masih bergantung pada hasil investigasi lebih lanjut.
Jika klaim pencurian data tersebut nantinya terkonfirmasi, insiden ini dapat menjadi salah satu kebocoran informasi personel paling sensitif yang pernah dihadapi lembaga penegak hukum federal Amerika Serikat dalam beberapa tahun terakhir. (***)